2026年現在、多くの企業や組織が直面する最大のリスクの一つが、高度化・巧妙化するサイバー攻撃です。日本を代表する大手飲料メーカーであるアサヒグループホールディングスが過去に直面したサイバー攻撃およびシステム障害は、国内のサプライチェーンや基幹システムに大きな衝撃を与えました。本稿では、当時のインシデント発生から現在に至るまでの復旧状況、被害の実態、そして企業が講じたセキュリティ対策の経緯について、信頼できる公式情報と客観的な事実に基づき詳しく紐解いていきます。
食品・飲料業界における大規模なシステム障害は、単なる企業の社内トラブルにとどまらず、商品の出荷停止や物流の混乱、さらには取引先や消費者への広範な影響を引き起こす社会的な重大事象です。アサヒグループがいかにしてこの危機に立ち向かい、どのような教訓を今後の対策に生かしているのか、現在の到達点を整理して見ていきます。
アサヒグループを襲ったサイバー攻撃とシステム障害の発生経緯
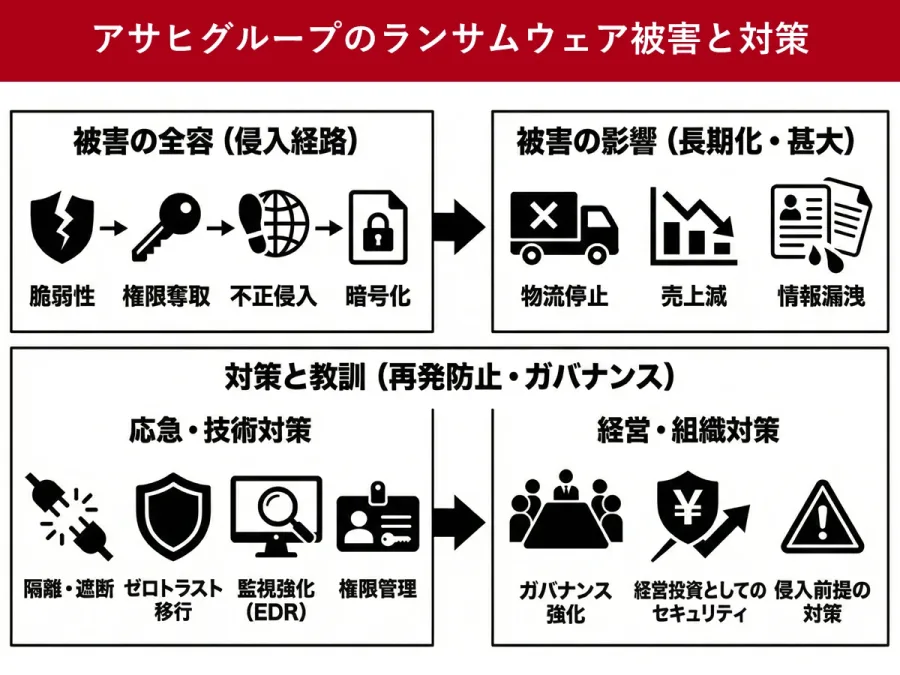
企業が突如として直面するサイバー攻撃において、その「初動」の正確性とスピードは被害の拡大を防ぐ上で極めて重要です。アサヒグループにおけるシステム障害が表面化した際、社内のITインフラやネットワークの一部において不正アクセスや異常検知が確認されました。これにより、グループ各社が利用する主要な業務システムの稼働が一時的に制限される事態となりました。
報道各社や公式発表資料によると、こうしたインシデントの多くは巧妙化されたランサムウェアや標的型攻撃の亜種に起因するケースが見られます。アサヒグループにおいても、被害の拡大を最小限に抑えるため、疑わしいネットワークセグメントの切り離しや、全社的なサーバーの稼働停止といった緊急措置が速やかに講じられました。この段階での迅速な判断が、機密情報や顧客データの流出リスクを抑え込む上で大きな鍵となったと専門家は分析しています。
被害の全容とビールをはじめとする商品出荷への影響
製造業や流通・小売業において、システム障害がもたらす最大の痛手は「モノが動かないこと」にあります。アサヒグループのインシデントでは、受注システムや在庫管理、出荷管理システムが一時的に麻痺したことにより、主力であるビールをはじめとする各種商品の出荷業務に遅延や一時停止が生じました。
小売店の店頭や飲食店への安定供給が一時的に滞ったことは、消費者や流通パートナーに少なからず不安を与えましたが、同社は手動による受発注の切り替えや代替手段の確保など、サプライチェーンの混乱を最小限に食い止めるための泥臭いオペレーションを遂行しました。以下に、システム障害発生から復旧、再発防止に至る大まかな時系列と対応のポイントを整理します。
| 時期・フェーズ | 発生した事象・対応内容 | 備考・公式の動き |
|---|---|---|
| 発生初期 | システム異常の検知、基幹ネットワークの一部遮断、被害拡大防止措置 | 外部専門機関の調査チームを直ちに投入 |
| 業務影響期 | 受発注システムの停止、ビール等の一部商品の出荷遅延・一時停止 | 代替運用(手動対応など)への切り替えを実施 |
| 復旧・検証期 | 安全性の確認されたシステムから順次稼働再開、詳細なフォレンジック調査 | 原因究明と影響範囲の特定を公表 |
| 現在(2026年) | セキュリティ監視体制の常時強化、ゼロトラストモデルの本格実装 | サプライチェーン全体での監査・教育を継続実施 |
これまでの復旧状況と業務正常化へのプロセス
サイバー攻撃を受けた企業にとって、システムを再び安全に立ち上げるプロセスは、建物の再建に匹敵する慎重さが大切です。アサヒグループでは、単にバックアップからデータを復元するだけでなく、攻撃者が侵入に使用した脆弱性の完全な塞ぎ込み、全端末のウイルススキャン、そしてバックドア(裏口)の有無に関する徹底的なフォレンジック調査が実施されました。
公式発表やその後の業界動向の推跡によると、段階的な検証を経て受発注や物流の基幹システムは安全性を確保した上で正常化へと向かいました。こうしたプロセスを経ることで、単なる「元通り」ではなく、以前よりも強靭なシステム基盤へのアップデートが同時に図られた点が、同社の危機管理能力の高さを物語っています。
背景にあるランサムウェアの脅威と現代のサイバー攻撃の構造
なぜ、アサヒのような巨大企業がサイバー攻撃の標的となったのでしょうか。近年のサイバー犯罪は、単なる愉快犯や愉快目的のハッカーによるものだけでなく、金銭を要求する組織的なランサムウェアグループ(RaaS:Ransomware as a Service)によるビジネス化が進んでいます。
サプライチェーンのどこか一箇所、あるいはグループ企業や外部パートナーの弱いセキュリティホープが足がかりとなり、そこから中核ネットワークへと侵入する手口が主流となっています。アサヒグループの事例は、グローバルに展開し、多数の関連会社やサプライヤーを抱える巨大組織が直面する、現代のサイバーセキュリティの構造的な課題を浮き彫りにしました。境界防御(社内と社外を区切る従来の壁)だけでは防ぎきれない現実が、多くの日本企業に警鐘を鳴らす結果となりました。
企業が講じたセキュリティ対策と再発防止策の現在地
今回のインシデントを教訓に、アサヒグループをはじめとする国内トップ企業は、セキュリティ対策のパラダイムシフトを迫られました。2026年現在の最新動向を踏まえると、同社が注力している対策の軸は「ゼロトラスト(何も信用しない)」の原則に基づいたアーキテクチャへの移行です。
具体的には、すべてのアクセス権限の厳格な多要素認証(MFA)化、エンドポイント(PCやサーバー)の常時監視(EDRの導入)、そしてサプライチェーン全体を巻き込んだセキュリティ監査の徹底が進められています。また、従業員向けの標的型攻撃メール訓練や、万が一インシデントが発生した際の迅速な情報共有体制(CSIRTの機能強化)の構築など、技術・組織・人の三位一体となった再発防止策が講じられています。
【アサヒサイバー攻撃現在】に関するよくある質問(FAQ)
Q1:アサヒグループのサイバー攻撃によるビールなどの商品供給への影響は現在も続いていますか?
A1:いいえ。発生当時には出荷遅延や一時停止などの影響が生じましたが、その後の迅速なシステム復旧と代替運用の成功により、現在は通常通りの安定供給体制に戻っています。
Q2:今回のシステム障害の原因はランサムウェアによるものだったのですか?
A2:公式な調査および業界の動向分析において、高度なサイバー攻撃やランサムウェアの亜種が関与したことが指摘されています。同社は詳細な調査結果を踏まえ、脆弱性の対策を完了しています。
Q3:一般の消費者や顧客の個人情報が流出したリスクはありますか?
A3:インシデント発生直後から外部の専門機関とともに網羅的な調査が実施され、影響範囲の特定と保護措置が講じられました。詳細は公式のプレスリリースや適時開示情報に基づいて管理されています。
アサヒグループが経験したサイバー攻撃とシステム障害の歴史は、デジタル化が進む現在、いかなる優良企業であってもサイバーリスクとは無縁でいられない現実を証明しています。しかし、重要なのは被害を受けた事実そのものではなく、そこからいかに学び、強靭なセキュリティ体制(サイバーレジリエンス)を構築して再起したかという点にあります。
2026年現在、同社は厳格なゼロトラスト体制の運用とサプライチェーン全体の監視を継続し、安全で信頼性の高い事業基盤を維持しています。今回のインシデントから得られた教訓は、日本企業全体のセキュリティ意識を底上げする貴重なマイルストーンとなっており、今後の企業のあり方を考える上で欠かせない重要なケーススタディと言えます。